«Հարգելի՛ գործընկերներ, Կցված PDF ֆայլում տեղեկատվությանը ծանոթանալու նպատակով՝
PDF ֆայլին կցված հավելվածները դիտելու համար կրկնակի սեղմեք ստորև նշված կոճակին։
Հարգանքով՝ Հայաստանի Հանրապետության ազգային անվտանգության ծառայություն»։
Տեքստի տակ երևում է կապույտ կոճակ՝ ՖԱՅԼԵՐԻՆ ԴԻՏԵԼՈՒ ԿՈՃԱԿԸ տարօրինակ մակագրությամբ, և մի փոքրիկ տեխնիկական հուշում, որ ֆայլը ցանկալի է բացել Adobe Acrobat Reader ծրագրով։
Հայաստանի քաղաքացիական հասարակության, սփյուռքյան կառույցների կամ միջազգային կազմակերպությունների աշխատակիցների համար «Hovel Chernokian SNS CASE for Armenian Diaspora» վերնագրով փաստաթուղթը բավարար գրավիչ է հնչում՝ կոճակին սեղմելու համար։ Սակայն այդ կապույտ կոճակի հետևում թաքնված է բազմաքայլ լրտեսական հարձակում, որը CyberHUB-AM-ի թիմը բացահայտել և վերլուծել է 2026 թ. սեպտեմբերի վերջին։
Հարձակվողները հանդես են գալիս պետական կառույցի անունից, օգտագործում են սփյուռքահայ իրական մասնագետների գողացված ինքնակենսագրականներն (CV) ու անձնագրերի պատճենները և տարածում հատուկ մշակված լրտեսական ծրագիր։ Նրանց նպատակը պարզապես գաղտնաբառ գողանալը չէ. նրանք զոհի էկրանին հետևում են ուղիղ ռեժիմով, իսկ համակարգիչն օգտագործում որպես ցատկահարթակ՝ կազմակերպության ներքին ցանց ներթափանցելու համար։
Անվտանգության մասնագետների և հետազոտողների համար. ներբեռնեք մեր 7-էջանոց տեխնիկական զեկույցը, որտեղ ներառված են ֆայլերի SHA-256/MD5 հեշերը, ապագաղտնագրման տվյալները, MITRE ATT&CK քարտեզագրումը և վարակման ինդիկատորները (IoCs)։
Խայծի հոգեբանությունը. խաղ՝ վստահության վրա
this.exportDataObject)։ Պատահական չէ, որ հարձակվողները հորդորում են ֆայլը բացել հենց Acrobat Reader-ով. սովորական բրաուզերները (Chrome, Edge, Safari) անվտանգության նկատառումներով արգելափակում են նման կոդերը, մինչդեռ Acrobat-ը թույլ է տալիս PDF-ի ներսում թաքցված արխիվը պահպանել համակարգչի մեջ։NSS_FILES_Diaspora.rar անունով արխիվ, որի անվան վերջում ավելացված է անտեսանելի նշան (U+200B)՝ էլեկտրոնային փոստի անվտանգության ֆիլտրերը շրջանցելու համար։Իրական մարդկանց տվյալները՝ որպես ծուղակ
-PDF-, բայց իրականում այն ծրագրային ֆայլ է (.exe)։Երկու փուլ, մեկ գաղտնաբառ
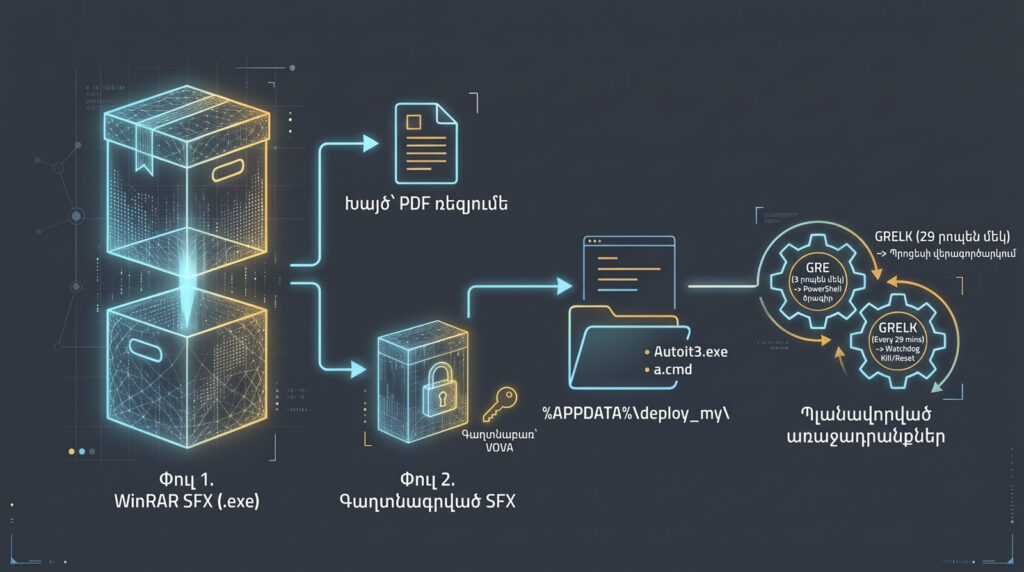
Կեղծ PDF-ը WinRAR-ի ինքնաբացվող արխիվ է (SFX)։ Դրա վրա կրկնակի սեղմելու պահին բացվում է իրական ու անվնաս PDF ինքնակենսագրական, որպեսզի օգտատերը ոչինչ չկասկածի, սակայն միևնույն պահին՝ ֆոնային ռեժիմում, ծրագիրը Windows-ի ժամանակավոր պանակում (
%TEMP%) բացում է երկրորդ՝ գաղտնաբառով պաշտպանված արխիվը։ Գաղտնաբառը ներկառուցված է կոդի մեջ՝ VOVA (Վլադիմիր անվան ռուսական փաղաքշական ձևը)։VOVA գաղտնաբառը ռուսախոս հաքերի անփութությա՞ն արդյունք է, թե՞ հետքերը շփոթեցնելու և ուշադրություն շեղելու համար միտումնավոր թողնված խաբկանք։ Սակայն ֆայլերի ստեղծման ամսաթվերը ցույց են տալիս, որ այս գործիքակազմը մեկ օրում չի ստեղծվել։ Թեև վիրուսի վերջնական տարբերակը հավաքվել է 2026 թ. սեպտեմբերի 19-ին՝ հարձակումից ընդամենը օրեր առաջ, դրա հիմնական սկրիպտները ստեղծվել են դեռևս հունիսի սկզբին։ Սա նշանակում է, որ հարձակվողները ամիսներ շարունակ մշակել ու կատարելագործել են իրենց գործիքները։%APPDATA%\deploy_my\ պանակում տեղադրում է AutoIt3 լեգիտիմ ծրագիրը և քողարկված հրամանային ֆայլը (a.cmd), որը գործարկվում է AutoIt3–ի կողմից։ Օրինական ծրագիր օգտագործելով՝ վիրուսը հակավիրուսների ուշադրությունը չի գրավում և Windows-ում ստեղծում է երկու ավտոմատ առաջադրանք (Scheduled Tasks)՝ GRE և GRELK անուններով, որոնք աշխատում են ֆոնային ռեժիմում՝ առանց էկրանին որևէ կասկածելի պատուհան բացելու։-
GRE-ն միանում է 3 րոպեն մեկ ևVOVAգաղտնաբառով գործարկում PowerShell լրտեսական ծրագիրը։ -
GRELK-ը միանում է 29 րոպեն մեկ և աշխատում որպես «հսկիչ»։ Եթե լրտեսական ծրագիրը խափանվում կամ «կախվում» է,GRELK-ն անջատում է այն, որպեսզի 3 րոպե անցGRE-ն այն նորից միացնի։
Տեսախցիկ՝ ձեր ուսի հետևում
conference.sources-debian[.]info հասցեով։ Այդ դոմենը գրանցվել է ավելի քան երկու տարի առաջ և անվանվել է այնպես, որ անվտանգության համակարգերի համար նման լինի Linux-ի սովորական ծրագրային սերվերի։-
Փնտրել և գողանալ ֆայլեր. Որոնել կոնկրետ անունով փաստաթղթեր կամ ամբողջությամբ ներբեռնել համակարգչի պանակները։
-
Սեղմել և մաս-մաս ուղարկել տվյալները. Իրենց սերվերից ներբեռնել
7-Zipծրագիրը, մեծ պանակները բաժանել 2 ՄԲ մասերի և աննկատ ուղարկել դուրս։ -
Հետախուզել գրասենյակային ցանցը. Ներբեռնել հատուկ սկրիպտ (
scan.ps1), որը ստուգում է նույն Wi-Fi-ին կամ ներքին ցանցին միացված մյուս համակարգիչները, սերվերներն ու տպիչները։ -
Բացել գաղտնի մուտք դեպի ներքին ցանց. Ներբեռնել
plink.exeգործիքը և բացել գաղտնի կապուղի (reverse SSH tunnel), ինչը հարձակվողներին թույլ է տալիս շրջանցել կազմակերպության պաշտպանիչ համակարգերը (firewall) և ուղիղ մուտք գործել ներքին ցանց։
Ինչպե՞ս պաշտպանվել
-
Հիշե՛ք, թե ինչպես են աշխատում պետական մարմինները. ԱԱԾ-ն կամ իրավապահ այլ կառույցներ գաղտնի գործերի նյութեր չեն ուղարկում անծանոթ PDF-ներով, որտեղ պետք է սեղմել կոճակի վրա՝ արխիվ ներբեռնելու համար։
-
Անջատե՛ք JavaScript-ը Adobe Acrobat Reader-ում. Բացեք ծրագրի կարգավորումները (Edit → Preferences) → ընտրեք JavaScript բաժինը և հանեք նշումը Enable Acrobat JavaScript տողից։ Միայն այս քայլով դուք ամբողջությամբ կչեզոքացնեք այս տեսակի ծուղակները։
-
Տեսանելի դարձրե՛ք ֆայլերի տեսակները Windows-ում. Բացեք ցանկացած պանակ (File Explorer), վերևի մենյուից ընտրեք View → Show → File name extensions։ Երբ ֆայլի վերջավորությունը երևում է, շատ ավելի հեշտ է նկատել, որ
SarkisBelian-PDF-63DA.exeֆայլը ոչ թե PDF փաստաթուղթ է, այլ.exeծրագիր։
-
Արգելափակե՛ք դոմենը և ստուգե՛ք պատմությունը. Անմիջապես արգելափակեք
conference.sources-debian[.]infoևsources-debian[.]infoհասցեները DNS, պրոքսի և firewall մակարդակներում։ Ստուգեք 2026 թ. հունիսից ի վեր առկա ցանցային մատյանները (logs)՝ տեսնելու, թե արդյոք եղել են հարցումներ դեպի այդ հասցե կամ հետևյալ անսովոր User-Agent-ով՝Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:134.0) Gecko/20100101 Firefox/138.0(ուշադրություն դարձրեքrv:134.0ևFirefox/138.0տարբերակների անհամապատասխանությանը)։ -
Ստուգե՛ք համակարգիչները. Ստուգեք, թե արդյոք աշխատակիցների համակարգիչներում կա
%APPDATA%\deploy_my\պանակը,GREկամGRELKանունով ավտոմատ առաջադրանքներ (Scheduled Tasks), կամ օգտատիրոջ պանակներից գործարկվածAutoIt3.exeևcurl.exe -kծրագրեր։ -
Վարակման դեպքում գործե՛ք հիմնովին. Քանի որ վիրուսը ամեն 10–20 վայրկյանը մեկ նկարել է էկրանը և կարող էր թունել բացել դեպի ներքին ցանց, միայն պանակը ջնջելը բավարար չէ։ Անմիջապես անջատեք համակարգիչը ցանցից, պահպանեք տվյալները փորձաքննության համար, մեկ այլ՝ մաքուր սարքից փոխեք բոլոր գաղտնաբառերը և ստուգեք ներքին ցանցը։